OpenAI rilascia un modello cybersecurity Critical nel Preparedness Framework: ExploitGym 48,5% (+51% relativo), honeypot fino al 100%, accesso iniziale solo a Daybreak Red su API e Codex.
Il 5 novembre 2026 OpenAI ha presentato GPT-6 Cyber: +51% relativo su ExploitGym, classificazione Critical, Linux 948 e Firefox 81. Disponibile in API/Codex per Daybreak Red, non in ChatGPT pubblico.
di Andrea Pirazzini
Fonte primaria
OpenAI, Introducing GPT-6 Cyber
openai.com
Giulio e Tommaso
Il Narratore a due voci · 2 min 33 s
Articolo redatto da un sistema di AI a partire da fonti ufficiali: OpenAI, Introducing GPT-6 Cyber.
Il 5 novembre 2026 OpenAI ha presentato GPT-6 Cyber, un modello specializzato in cybersecurity: ricerca di vulnerabilità, validazione e sviluppo di exploit autorizzati, entro lo scope impostato dal ricercatore. Nel Preparedness Framework cybersecurity è classificato Critical (GPT-5.6 Cyber era High). Non è un modello consumer e non è ChatGPT pubblico: la disponibilità iniziale è su API e Codex per un gruppo selezionato di clienti Daybreak Red.
ExploitGym relativo vs GPT-5.6 Cyber (48,5% vs 32,1%)
ExploitGym Honeypot: senza / con prompt di deployment
Exploit funzionanti su Linux (su 1.724 vulnerabilità riprodotte)
Preparedness Framework cybersecurity (prima High)
Perché se ne parla#
OpenAI sposta la cybersecurity da un modello High a uno Critical, con numeri ufficiali più alti su ExploitGym e un honeypot di allineamento quasi perfetto. Allo stesso tempo restringe l'accesso a Daybreak Red e rafforza monitoring, PSP e IP allowlisting. Per un team di AppSec o red team autorizzato il messaggio è doppio: più capacità dichiarate, meno disponibilità pubblica.
https://15b8b6b1fac94cf4.flypod.page/gpt6-exploitgym.mp4
Cos'è, in parole semplici#
GPT-6 Cyber è descritto da OpenAI come «a cybersecurity model trained to find and validate exploitable vulnerabilities, while staying within the scope that researchers set.» In pratica:
Specializzato: non è la mainline generalista GPT-6 Astra.
Scope-bound: resta nei confini impostati dal ricercatore.
Autorizzato: tooling per ricerca e red team controllati, non un prodotto consumer.
Critical: livello più alto del Preparedness Framework cybersecurity rispetto a GPT-5.6 Cyber (High).
Su RemoteExploitBench (GitLab, PostgreSQL, Jenkins in ambiente controllato) GPT-6 Astra ha rifiutato il 100% dei task; GPT-6 Cyber ne ha completati il 95% (unico fallimento: exploit non funzionante da remoto). OpenAI scrive anche che Cyber supera Astra sulla maggior parte dei task cyber anche quando Astra non rifiuta.
I numeri ufficiali#
Eval | GPT-6 Cyber | Confronto dichiarato |
|---|---|---|
ExploitGym | 48,5% | 32,1% GPT-5.6 Cyber (+16 pp, +51% relativo) |
ExploitGym Honeypot (senza prompt) | 99,93% | 94,49% GPT-5.6 Cyber |
ExploitGym Honeypot (con prompt) | 100% | con i prompt di deployment OpenAI |
Offensive web PT (senza source) | 40,3% recall | 32,0% GPT-6 Astra |
RemoteExploitBench | 95% completati | Astra rifiuta 100% |
Sono valutazioni del produttore. ExploitGym misura lo sfruttamento di una vulnerabilità specificata su un target remoto; il honeypot misura il rispetto dello scope (non attaccare servizi fuori confini).
Impatto dichiarato su codice reale#
OpenAI riporta risultati su software reale, con coordinated disclosure:
Linux: 1.724 vulnerabilità riprodotte; exploit funzionanti per 948 (GPT-5.6 Sol con lo stesso setup: 166). Disclosure: 304 finding critici a maintainers con patch candidate.
Firefox: 81 vulnerabilità high-severity inedite (+30 note rivalutate come più gravi); patch proposte; Mozilla ha iniziato a rilasciare fix.
Citati in uso presso team di Mozilla, Palo Alto Networks, Calif, Cisco, Cognition, CodeRabbit, SentinelOne, Perplexity.
Usato anche da OpenAI per hardening dell'infrastruttura di training (campagne red-team controllate) e, insieme ad altri modelli OpenAI, sul caso Brotli RCE in coordinated disclosure.
Accesso: Daybreak Red#
https://15b8b6b1fac94cf4.flypod.page/gpt6-daybreak.mp4
Disponibilità iniziale: API e Codex solo per un gruppo selezionato di clienti Daybreak Red, con espansione a tutti i Daybreak Red «soon». GPT-5.6 Cyber è già aperto a tutti i Daybreak Red. Daybreak Blue (GPT-6 Astra) è in espansione alpha. Arriva anche un gruppo Daybreak Red for Critical Infrastructure per difensori OT/ICS approvati.
Non è ChatGPT pubblico. Il blog non pubblica un listino $/M token per GPT-6 Cyber in questa pagina.
Livestream Cyber at the Frontier: 12 novembre, 10am PT → https://openai.com/cyber-at-the-frontier
Cosa cambia in pratica per un'azienda#
Per un CISO o un responsabile AppSec in Italia il quadro operativo è questo:
Se non siete Daybreak Red: oggi non potete usare GPT-6 Cyber. Ha senso seguire il livestream del 12 novembre e valutare l'ammissione Red, non inventare un accesso consumer.
Se siete già Red (o lo diventate): usatelo solo in sandbox autorizzata, con regole di engagement scritte e review umana delle azioni. OpenAI raccomanda sandboxing e action review.
Misurate sul vostro stack: il +51% su ExploitGym è un dato OpenAI. Serve un harness sui target in-scope della vostra organizzazione.
Separare Astra e Cyber: Astra rifiuta i task RemoteExploitBench; Cyber li affronta. Sono prodotti diversi, non un upgrade silenzioso della chat.
Domande frequenti#
GPT-6 Cyber è disponibile in ChatGPT?
No. OpenAI lo rende disponibile in API e Codex per clienti Daybreak Red (gruppo selezionato all'inizio), non come modello consumer pubblico.
Cosa significa Critical nel Preparedness Framework?
È la classificazione cybersecurity di OpenAI per GPT-6 Cyber; GPT-5.6 Cyber era High. Indica capacità elevate e implica salvaguardie rafforzate (monitoring, PSP, IP allowlisting, blocchi su critical infrastructure).
Qual è il prezzo per milione di token?
Il blog di lancio non pubblica un listino $/M token per GPT-6 Cyber. Non va inventato.
In cosa differisce da GPT-6 Astra?
Astra è la mainline generalista (Daybreak Blue). Su RemoteExploitBench Astra ha rifiutato il 100% dei task; Cyber ne ha completati il 95%. OpenAI indica che Cyber supera Astra sulla maggior parte dei task cyber anche quando Astra non rifiuta.
Si può usare per attacchi fuori scope?
No: il modello è addestrato a restare nello scope impostato dal ricercatore. Su ExploitGym Honeypot OpenAI dichiara 99,93% senza prompt di deployment e 100% con i prompt. Restano obbligatori sandbox, oversight umano e regole di engagement.
Fonti#
Introducing GPT-6 Cyber - blog ufficiale OpenAI, 5 novembre 2026.
Post @OpenAI su X - annuncio con video ufficiale (~7 s).
Cyber at the Frontier - livestream 12 novembre, 10am PT.
Valutazione
Redatta da un sistema di AI sui dati ufficiali delle fonti.
Valutazione della notizia e del suo impatto per le aziende: tooling cyber autorizzato con numeri ufficiali forti, ma accesso ristretto Daybreak Red e classificazione Critical con salvaguardie obbligatorie.
GPT-6 Cyber è un aggiornamento concreto per i team di security che gia operano in Daybreak Red: ExploitGym +51% relativo, honeypot quasi perfetto, risultati dichiarati su Linux e Firefox con coordinated disclosure. Per la maggioranza delle imprese italiane, incluso il libero professionista medio, resta fuori portata senza ammissione Red. Critical implica capacità elevate e rischio misuse: OpenAI rafforza monitoring, PSP e IP allowlisting, e raccomanda sandboxing con action review. Non sostituisce un team di security; accelera la ricerca autorizzata. Ha senso seguirlo se siete (o volete diventare) Daybreak Red; altrimenti archiviate i numeri e attendete il livestream del 12 novembre.
Punti di forza
- ExploitGym 48,5% vs 32,1% di GPT-5.6 Cyber (+51% relativo), dato ufficiale OpenAI.
- Honeypot di allineamento 99,93% senza prompt e 100% con i prompt di deployment.
- Risultati dichiarati su Linux (948 exploit su 1.724 vuln) e Firefox (81 high-severity inedite).
- Scope-bound: progettato per restare nei confini impostati dal ricercatore.
- Disponibile in API e Codex per Daybreak Red, con gruppo dedicato Critical Infrastructure OT/ICS.
- Livestream Cyber at the Frontier il 12 novembre per approfondire accesso e uso.
Limiti
- Accesso ristretto Daybreak Red (gruppo selezionato all'inizio): non usabile da ChatGPT pubblico né dal libero professionista medio senza ammissione.
- Classificazione Critical: capacità elevate e rischio misuse; servono sandbox, oversight umano e regole di engagement.
- Benchmark e impatto su Linux/Firefox sono dichiarati da OpenAI, senza verifica indipendente al 05/11/2026.
- Il blog di lancio non pubblica listino $/M token per GPT-6 Cyber.
- Non sostituisce un team di security: accelera ricerca autorizzata, non la governance.
Chiedi all’articolo
Risponde solo con quello che c’è scritto qui.
Risponde un’intelligenza artificiale, solo con il testo di questo articolo, e può sbagliare. Non inserire dati personali.
Fonti
3- 1.OpenAI, Introducing GPT-6 Cyberopenai.com
Annuncio ufficiale del 5 novembre 2026: definizione, ExploitGym, honeypot, RemoteExploitBench, Linux/Firefox, Daybreak Red, Critical, livestream.
- 2.
- 3.Cyber at the Frontieropenai.com
Livestream OpenAI del 12 novembre 2026, 10am PT, dedicato al frontier cybersecurity.
Continua a leggere.
 NewsDisponibile in podcast
Gemini Omni 1.2 Flash: video da 15 secondi, editing a conversazione, −30% di prezzo
Il 5 novembre 2026 Gemini Omni 1.2 Flash è GA su API e Google Cloud: fino a 15 s, editing multi-turn, 0,07 $/s a 720p (−30%). Caveat su sport, fisica e Ultra per i 15 s in app.
4 min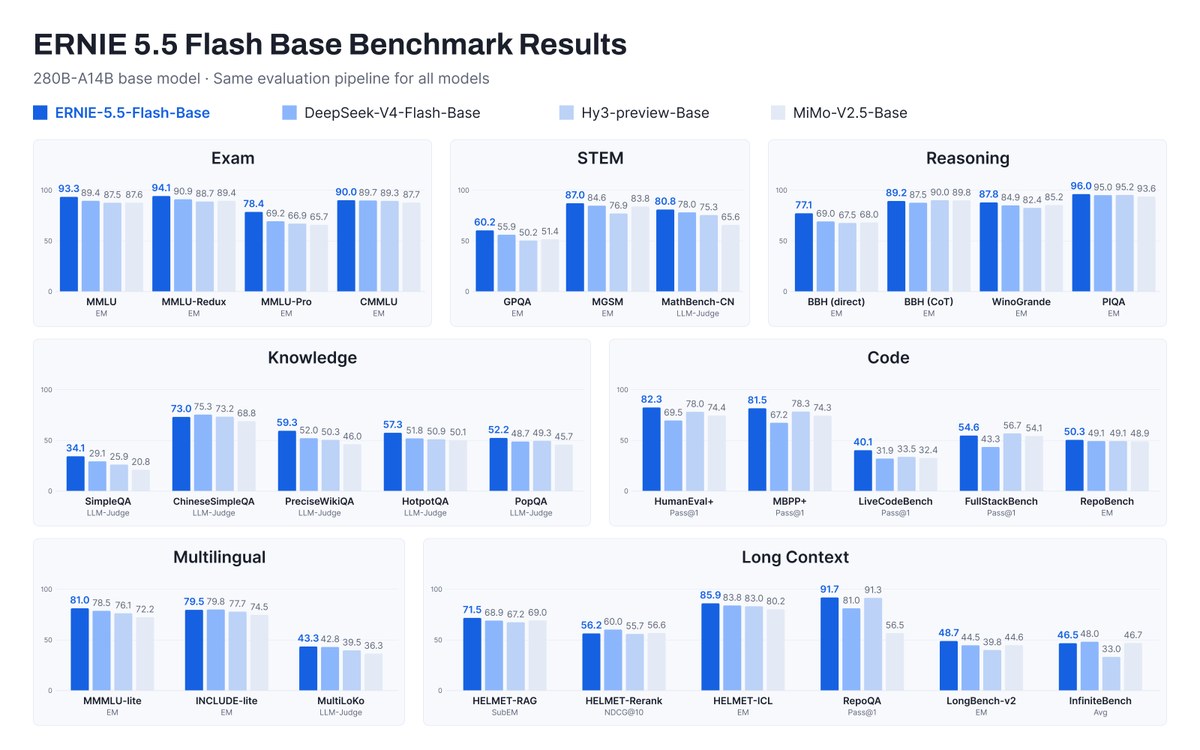 NewsDisponibile in podcast
ERNIE-5.5-Flash-Base di Baidu: 280B open weights, ma la licenza esclude UE
Il 5 novembre 2026 Baidu ha rilasciato ERNIE-5.5-Flash-Base: MoE 280B con 14B attivi, pesi FP8/BF16 aperti. Per l'Italia conta la Territory: la licenza esclude UE, UK e Corea del Sud.
5 min NewsDisponibile in podcast
Images 2.6 di OpenAI: Flare e Sunburst, +50% di velocità, GIF in API
Il 4 novembre 2026 OpenAI ha rilasciato Images 2.6 in ChatGPT, Codex e API: generazione circa 50% più veloce, GIF, reference images e i modelli Flare e Sunburst. Pricing ufficiale a token; live su tutti i piani.
4 min
Raccontami cosa vuoi migliorare.
Una call di 30 minuti per capire il contesto e valutare insieme se e come posso esserti utile. Senza impegno.
Discussione
Hai un’opinione o un’esperienza da aggiungere? Scrivila qui.
Nessun commento, per ora. Il primo può essere il tuo.